
Par Antonio Tejeda Encinas | CEO Meta Channel Corporation | Président Euro-American Committee of Digital Law – CEA Digital Law
I. Un point de départ que l’Europe a tenté de maquiller
En 2024, l’Europe a célébré l’adoption de l’AI Act comme si elle avait marqué un avant et un après. Le récit était simple : leadership éthique, protection du citoyen et une réglementation que le monde entier admirerait.
La réalité a été tout autre. Pendant que l’on prononçait des discours :
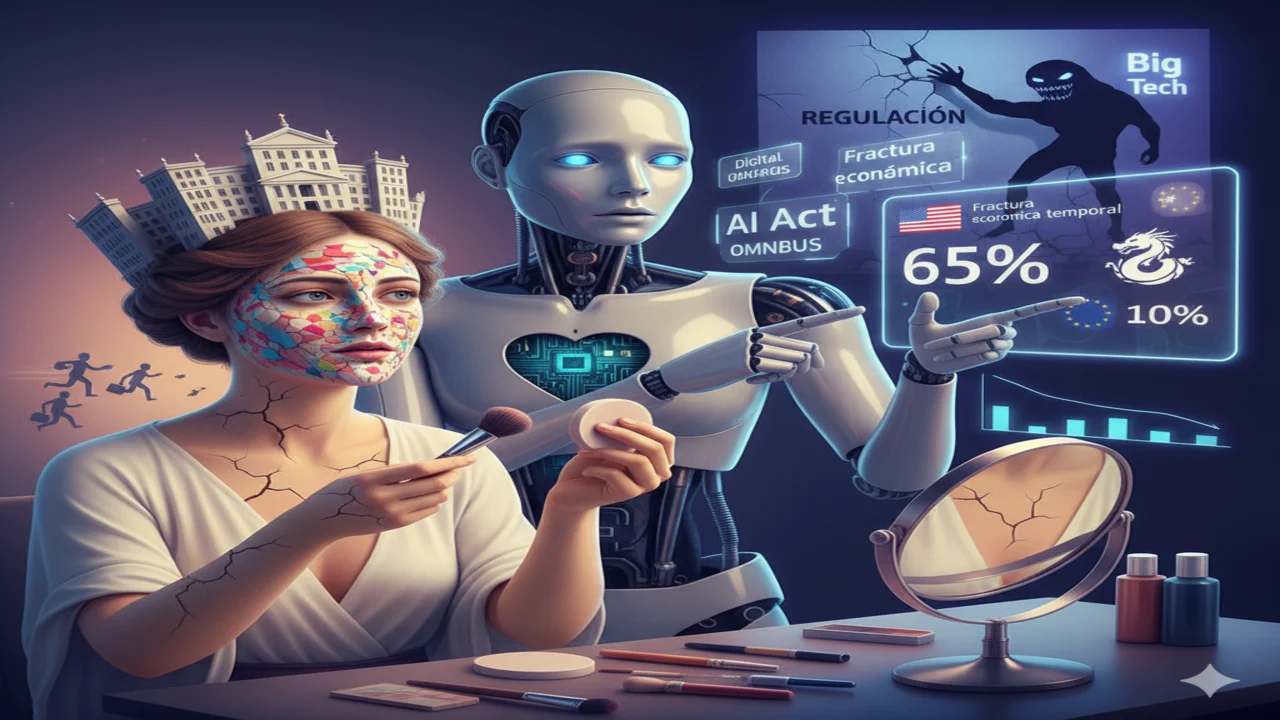
- L’UE n’a capté que 10 % de l’investissement mondial dans l’IA en 2024-2025.
- Les États-Unis en ont concentré 65 %.
- L’Asie, 25 %.
- Des startups européennes de secteurs critiques — santé, fintech, automatisation — se sont installées directement aux États-Unis pour pouvoir opérer sans blocages.
- Mistral AI, l’une des rares entreprises à ambition mondiale nées en Europe, a ouvert un siège à San Francisco pour se développer.
Ce n’est pas une question de « se conformer » ou non. C’est un problème de conception : le cadre créé pour protéger a dressé un mur que seules les Big Tech peuvent franchir.
Et cela nous amène à la deuxième pièce de l’échiquier.
II. Avant d’avoir réglé l’AI Act, l’Europe a déjà lancé un autre processus : le Digital Omnibus
Fin 2025, la Commission européenne a lancé ce qu’elle appelle le Digital Omnibus : un ensemble de réformes coordonnées visant à « simplifier » l’écosystème numérique européen, qui comprend :
- des ajustements de l’AI Act,
- des modifications du RGPD,
- une révision de la directive ePrivacy,
- la cohérence avec DORA,
- et l’harmonisation avec MiCA et le DMA.
La présentation officielle est prévue pour le 19 novembre 2025, bien qu’une bonne partie du contenu circule déjà sous forme de projets et de fuites.
Le message officiel est la « simplification ». L’effet politique est autre : reconnaître que le cadre numérique européen actuel ne fonctionne pas de manière cohérente. Et cela confirme ce que le marché perçoit depuis un an.
III. L’Europe n’a pas un problème ponctuel : elle a quatre fractures simultanées
1. Fracture normative : trop de règles sans coordination
L’AI Act, le RGPD, MiCA, le DMA, DORA et la réglementation sectorielle forment un système qui n’a jamais été conçu pour coexister.
Exemples parlants :
Diagnostic médical par IA – L’AI Act exige des jeux de données larges et représentatifs. – Le RGPD exige une minimisation stricte. L’entreprise doit maximiser et minimiser à la fois.
Biométrie La même empreinte digitale peut être une donnée ultrasensible ou ne pas relever du « haut risque », selon l’usage.
Finance – AI Act : haut risque. – RGPD : intervention humaine obligatoire. – DMA : interopérabilité. – Autorités de surveillance financière : validation statistique.
Le Parlement européen l’a déjà reconnu : « manque de coordination, duplication des coûts et critères contradictoires ».
Le Digital Omnibus tente de corriger une partie du problème, mais en révèle un autre, plus grand : l’Europe a légiféré avant de construire une architecture institutionnelle capable de soutenir un tel niveau de réglementation.
2. Fracture économique : des coûts européens qui rendent la concurrence impossible
- Se conformer à l’AI Act pour un système à haut risque coûte 500 000 € – 2 millions.
- Impact agrégé dans l’UE en 2025 : 10,9 milliards.
- Résultat : 90 % du marché européen de la GPAI aux mains d’entreprises américaines.
Le Digital Omnibus ne supprime pas ce déséquilibre. Il ne propose que des allègements partiels et temporaires pour les mid-caps et les startups. Il ne résout pas l’asymétrie de fond.
3. Fracture temporelle : des calendriers qui ne correspondent pas à la réalité
- Obligations relatives au haut risque : août 2026.
- Normes techniques : T2 2026, dans le meilleur des cas.
- Organismes notifiés : pour la plupart non désignés.
- Des lignes directrices réglementaires qui arrivent après l’entrée en vigueur.
Le Digital Omnibus prévoit des reports et des « clock-stops ». Non pas parce que l’Europe veut être flexible, mais parce qu’elle n’arrive pas à temps.
4. Fracture mondiale : l’Europe est seule dans la compétition
- États-Unis : réglementation légère et adaptation rapide.
- Chine : contrôle strict + 50 milliards de subventions.
- Europe : réglementation rigide + aucune subvention équivalente.
Modèles de fondation en 2025 : – Europe : 3 – États-Unis : 40 – Chine : 15
Ce n’est pas un problème conjoncturel : il est structurel.
IV. L’assouplissement de l’AI Act annoncé par la presse n’est pas une réforme : c’est un aveu
Les fuites (FT, Reuters, Tech Policy Press) font état :
- d’un report des sanctions,
- d’exemptions pour les entreprises de taille intermédiaire,
- d’un assouplissement pour la GPAI,
- d’un clock-stop pour le haut risque.
Le Digital Omnibus est la voie officielle pour introduire ces ajustements. Mais son origine est claire : l’Europe s’est rendu compte que la norme, en l’état, n’est pas tenable dans la pratique. L’incertitude, cependant, continue de croître : chaque fuite provoque une paralysie. Et l’absence d’une communication politique claire amplifie l’impression d’improvisation.
V. Qu’est-ce qui fonctionne vraiment en 2025–2028 ?
- Une classification défensive intelligente Éviter que les systèmes « tombent » par défaut dans le haut risque.
- Éviter l’open source sans traçabilité contractuelle Surtout jusqu’en 2027.
- L’automatisation documentaire dès la chaîne CI/CD Ce n’est pas optionnel : c’est le seul moyen de résister à des audits simultanés.
- L’utilisation active des bacs à sable réglementaires nationaux L’Espagne, l’Allemagne et la France jouent le rôle de zones de décompression réglementaire.
- Une communication honnête envers les investisseurs
« Nous alignons des normes en évolution avec une documentation traçable dès le pipeline ». Dans un environnement instable, ce message inspire confiance.
VI. Qui exécute, au lieu d’improviser
Ce point est important.
Peu d’organisations travaillent à la véritable intersection du juridique, du technique et de l’opérationnel. META Channel Corporation en fait partie.
Alors que d’autres répartissent les normes entre services, META Channel Corporation traduit l’AI Act, le RGPD, MiCA, DORA et la réglementation sectorielle en un modèle opérationnel unique.
Cela permet ce que la plupart ne savent même pas par où commencer : faire fonctionner cinq cadres réglementaires comme s’ils n’en formaient qu’un seul, sans contradictions internes.
Ce n’est ni de la théorie ni du marketing. C’est de l’architecture. Et c’est ce qui permet de construire pendant que d’autres continuent de débattre des interprétations.
VII. L’Europe a besoin de clarté, pas de couches réglementaires supplémentaires
L’AI Act est né d’une conviction politique légitime. Le Digital Omnibus naît d’un besoin institutionnel urgent. Mais un continent ne tient pas uniquement sur des principes. Il a besoin de normes cohérentes, de calendriers réalistes et de régulateurs qui se parlent.
Si le Digital Omnibus se limite à des ajustements mineurs plutôt qu’à une réforme de fond, l’Europe prolongera son incertitude jusqu’à la fin de la décennie. En attendant, les entreprises ne peuvent pas attendre que Bruxelles s’organise.
La seule stratégie raisonnable consiste à se préparer au scénario le plus réaliste : un AI Act partiellement corrigé, partiellement dilué et appliqué par des autorités qui continueront de l’interpréter de manière inégale pendant des années.
Ceux qui s’adapteront à ce scénario pourront être compétitifs. Les autres resteront pris au piège entre des normes qui ne s’emboîtent pas.






