
Par Antonio Tejeda Encinas | CEO Meta Channel Corporation | Président Euro-American Committee of Digital Law – CEA Digital Law
L’AI ACT EUROPÉEN, LE DIGITAL OMNIBUS ET LA RÉALITÉ QUE L’EUROPE NE PEUT PLUS IGNORER (PARTIE II)
Si hier, dans mon article « L’AI Act européen, le Digital Omnibus et la réalité que l’Europe ne peut plus ignorer », j’expliquais comment l’Omnibus a de nouveau pris de l’avance sur un marché qui n’est pas encore prêt, je souhaite aujourd’hui m’arrêter sur la conséquence immédiate de tout cela.
Le Digital Services Omnibus n’arrive pas seul
Il est la porte d’entrée d’une deuxième vague réglementaire qui se déploiera entre 2025 et 2026 et qui va mettre sous tension, une fois de plus, la même fracture structurelle : l’Europe légifère comme si toutes les entreprises étaient des multinationales, mais attend le même niveau de conformité de celles qui ne le sont pas.
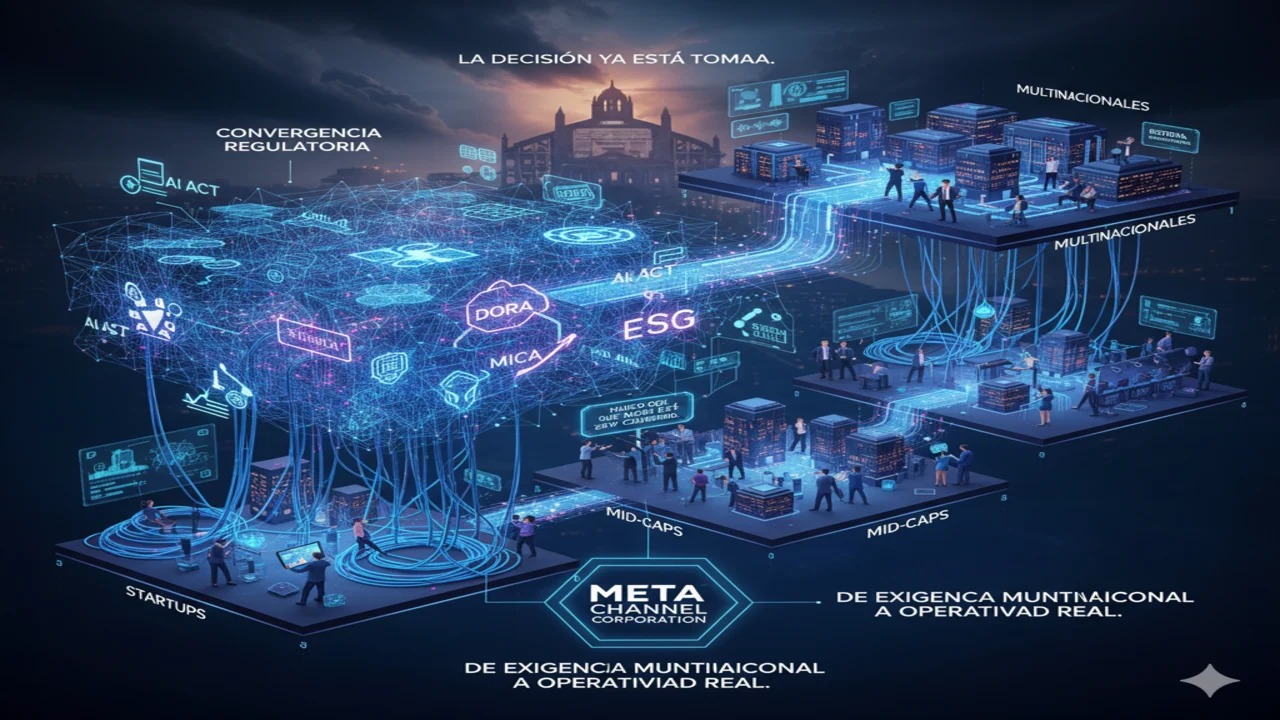
Entre 2025 et 2026, ce n’est pas une nouvelle réglementation qui arrive : c’est une convergence réglementaire. Pour la première fois, l’AI Act, DORA, MiCA, l’ESG et la LBC (AML) vont exiger une compliance simultanée et entrecroisée. Ce ne sont pas des pièces isolées que l’on peut traiter l’une après l’autre : c’est un maillage qui ne fonctionne que si on le gère comme un système.
L’analyse d’hier sur l’Omnibus montrait déjà le schéma : des normes qui devancent la capacité opérationnelle réelle du marché, des exigences pensées pour des structures gigantesques et des petites lignes qui ne font pas la différence entre celui qui dispose d’un service mondial de compliance et celui qui essaie simplement de ne pas couler pendant qu’il grandit.
Le problème est que l’Omnibus n’est pas une exception. Il arrive en parallèle de la pleine application de DORA, de la mise en œuvre de l’AI Act, du déploiement de MiCA, des nouvelles normes de durabilité et de reporting ESG et du renforcement du cadre de lutte contre le blanchiment (AML). Ensemble, ces textes forment un maillage que seuls peuvent bien gérer ceux qui vivaient déjà en mode multinational avant tout cela.
Trois niveaux de marché, une seule réglementation
Pour comprendre qui peut supporter ce maillage et qui ne le peut pas, il ne suffit pas de parler de « PME » ou d’« entreprises innovantes ». C’est une étiquette commode mais inutile. Ce qui compte n’est pas la taille formelle, mais la structure réelle. Et là, que cela nous plaise ou non, le marché fonctionne sur trois niveaux.
Premier niveau : les startups et les entreprises en phase de démarrage. Vitesse, itération, produit. Et presque aucune protection normative interne. Lorsque l’Omnibus ou l’AI Act exigent traçabilité, gouvernance des données ou contrôles internes sophistiqués, l’exigence dépasse de loin ce qu’une structure minimale peut absorber sans compromettre sa propre survie.
Deuxième niveau : les mid-caps exposées. Elles ne sont pas petites, elles ont des clients, des processus, parfois une présence internationale. Mais elles n’ont pas d’« appareil multinational » derrière elles. Ce sont les plus touchées par ce modèle : trop grandes pour improviser, trop petites pour reproduire en interne une équipe mondiale risques, juridique et technologie uniquement pour se conformer au nouvel écosystème normatif.
Troisième niveau : les multinationales. C’est pour elles qu’est écrite, de facto, une bonne partie de cette réglementation. Des équipes juridiques réparties, une veille constante des changements, la capacité de redessiner leurs opérations dans plusieurs juridictions à la fois. Ce sont les seules qui jouent sur un terrain conçu à leur mesure.
L’Omnibus et la vague 2025–2026 ne font que creuser cet écart : la norme est homogène, la capacité de conformité ne l’est pas.
Quand cinq cadres réglementaires convergent sur une même opération
Prenons un cas réel, qui se produit déjà : une fintech européenne qui propose des services d’investissement automatisé en crypto-actifs.
Elle collecte des données personnelles de ses utilisateurs pour établir leur profil (RGPD). Elle utilise des algorithmes d’intelligence artificielle pour le scoring de risque et les recommandations d’investissement (AI Act, système à haut risque). Elle gère des stablecoins et des utility tokens (MiCA). Elle traite des paiements numériques et exploite une plateforme en ligne comptant plus de 10 000 utilisateurs actifs par mois (DSA). Elle dispose d’une infrastructure technologique critique pour fournir des services financiers (DORA). Et elle est tenue de déclarer les opérations suspectes et de vérifier l’origine des fonds (LBC-FT / AML/CFT).
Cette entreprise ne peut pas traiter chaque norme séparément.
Elle ne peut pas avoir un « projet RGPD » qui se termine en mars, un « projet AI Act » qui commence en avril et un « projet MiCA » qui démarre en juin. Car les cinq réglementations portent sur les mêmes données, les mêmes processus, les mêmes décisions automatisées et la même infrastructure technologique.
Si vous concevez votre gouvernance des données en pensant uniquement au RGPD, vous devrez la refaire lorsque vous serez confronté aux exigences de traçabilité de l’AI Act. Si vous mettez en place des contrôles de cybersécurité en pensant uniquement à DORA, vous découvrirez que le modèle de gestion des risques de MiCA exige autre chose. Si vous construisez votre système de vérification d’identité en pensant uniquement à la LBC, vous constaterez que le DSA comporte des exigences spécifiques de transparence sur les systèmes automatisés que vous n’aviez pas envisagées.
C’est cela, la convergence réglementaire : bien se conformer à une norme suppose d’avoir compris comment elle croise les quatre autres.
Et ce n’est pas un problème théorique. C’est le quotidien de toute entreprise financière, technologique ou de services numériques opérant en Europe à partir de maintenant. Nous ne parlons pas de secteurs exotiques : nous parlons de fintechs, d’insurtechs, de plateformes SaaS, de marketplaces, d’entreprises de cybersécurité, de fournisseurs de cloud, de toute activité qui utilise l’IA pour prendre des décisions automatisées ou qui traite des données sensibles à grande échelle.
Et le problème n’est pas que ce soit difficile. C’est que cela exige une architecture de conformité pensée comme un système, et non comme une somme de parties.
C’est exactement ce qui manque au marché intermédiaire. Et ce que les grands cabinets de conseil ne savent pas construire pour ceux qui ne sont pas déjà des multinationales.
Le vide que personne ne comble
Entre ces trois niveaux s’ouvre un espace opérationnel que presque personne ne couvre. Non pas faute de talent, mais parce que la structure actuelle du marché empêche de le couvrir à partir des modèles classiques.
Les grands cabinets de conseil travaillent selon une logique de silos parce qu’ils sont conçus pour reproduire des structures multinationales, non pour les créer de toutes pièces. Lorsque votre client a déjà un Chief Compliance Officer, un DPO, un CISO et un service juridique coordonné, ce modèle fonctionne. Lorsqu’il ne les a pas, vous n’achetez pas des solutions : vous achetez des rapports expliquant pourquoi vous devez recruter davantage.
Cela fonctionne lorsque le client est déjà une entreprise organisée en compartiments. Mais lorsque le client est une startup ou une mid-cap, ce modèle ne convient plus. Pas seulement à cause du coût : structurellement, il n’est pas utile de transposer une architecture multinationale à une entité qui n’est pas construite pour la soutenir.
Et dans le même temps, le tissu économique ne peut se permettre ni d’improviser ni d’avancer à l’aveugle. La vague réglementaire qui arrive entre 2025 et 2026 exige une capacité réelle, pas des intentions. Elle exige de traduire des normes pensées pour le « tier global » en processus soutenables pour des entreprises qui doivent continuer à vendre demain.
Où intervient META Channel Corporation
C’est là que nous intervenons. Pas comme substitut aux grands cabinets de conseil ni comme solution « low cost ». Nous opérons selon une logique multinationale sans compartiments, mais sans les inerties qui rendent ce modèle inaccessible à la majorité du marché.
Cela nous permet de travailler aux deux extrémités : aussi bien avec des entreprises qui réalisent des opérations de plus d’un million d’euros — où il n’y a plus de marge pour les erreurs réglementaires — qu’avec des sociétés en croissance qui ont besoin d’une architecture solide avant que la réglementation ne les rattrape.
Ce n’est pas une question de taille. C’est une question de structure, de vitesse et de capacité réelle d’exécution.
Et ce nouveau cadre réglementaire le montre clairement : cette combinaison n’est disponible presque nulle part. Nous travaillons précisément là : à convertir des exigences multinationales en capacité opérationnelle réelle pour des entreprises qui ne peuvent pas s’arrêter pour construire une multinationale.
La décision est déjà prise
L’Europe a déjà pris sa décision : légiférer comme si nous opérions tous à l’échelle multinationale. Ce que le marché n’a pas encore intégré, c’est que cela signifie que seuls survivront ceux qui sont capables d’exécuter à ce niveau, quelle que soit leur taille formelle.
META Channel Corporation ne résout pas le problème de la surréglementation européenne.
Elle résout le problème de savoir comment opérer en son sein sans briser l’entreprise, ni devoir devenir une multinationale pour pouvoir s’y conformer.






