
Por Antonio Tejeda Encinas | CEO Meta Channel Corporation | Presidente Comité Euro Americano de Derecho Digital – CEA Digital Law
O REGULAMENTO EUROPEU DA IA, O DIGITAL OMNIBUS E A REALIDADE QUE A EUROPA JÁ NÃO PODE IGNORAR (PARTE II)
Se ontem, no meu artigo “O Regulamento europeu da IA, o Digital Omnibus e a realidade que a Europa já não pode ignorar“, explicava como o Omnibus voltou a adiantar-se a um mercado que ainda não está preparado, hoje quero deter-me na consequência imediata de tudo isso.
O Digital Services Omnibus não chega sozinho
É a porta de entrada para uma segunda vaga regulatória que se desenrolará entre 2025 e 2026 e que vai pôr em tensão, uma vez mais, a mesma fratura estrutural: a Europa legisla como se todas as empresas fossem multinacionais, mas espera o mesmo nível de cumprimento de quem não o é.
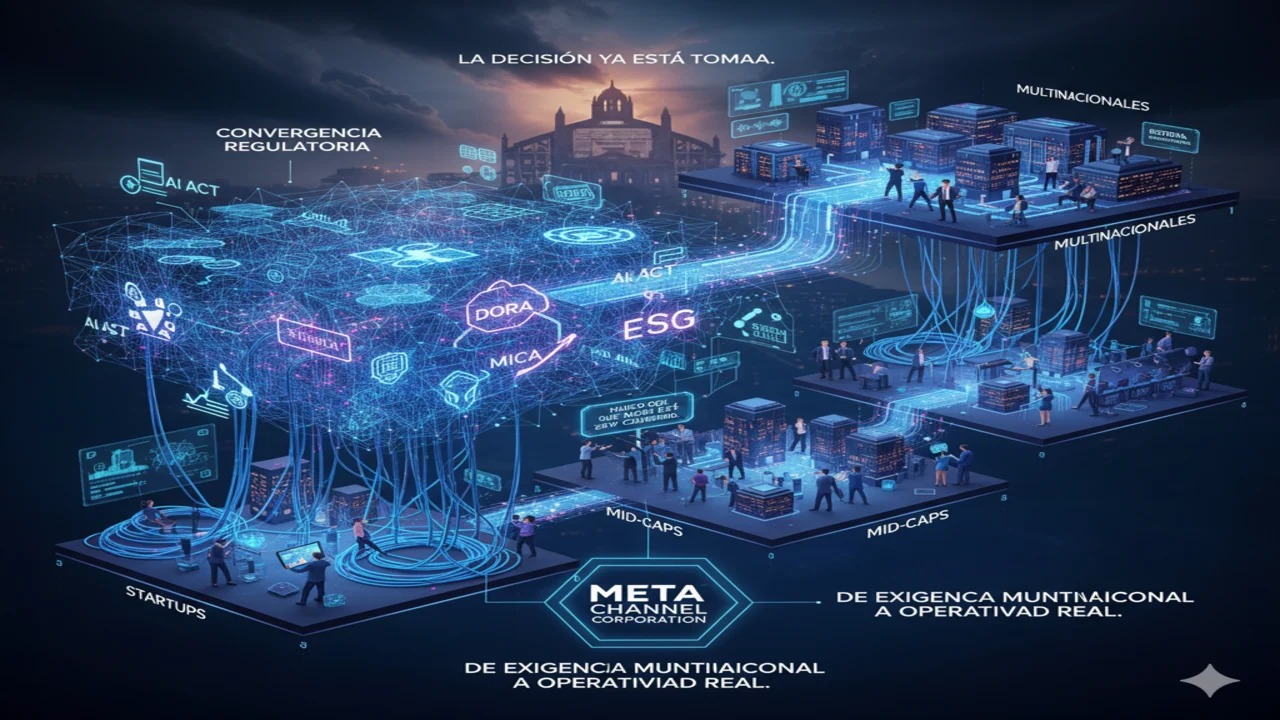
Entre 2025 e 2026 não chega regulação nova: chega convergência regulatória. Pela primeira vez, o Regulamento da Inteligência Artificial (AI Act), o DORA, o MiCA, os requisitos ESG e as regras AML vão exigir compliance simultâneo e entrecruzado. Não são peças isoladas que se possam ir resolvendo sequencialmente: são uma malha que só funciona se for gerida como sistema.
Na análise de ontem sobre o Omnibus já se via o padrão: normas que se antecipam à capacidade operacional real do mercado, requisitos pensados para estruturas gigantes e letras pequenas que não distinguem entre quem tem um departamento global de compliance e quem está simplesmente a tentar não se afundar enquanto cresce.
O problema é que o Omnibus não é uma exceção. Chega em paralelo com a aplicação plena do DORA, a implementação do Regulamento da IA, o desenvolvimento do MiCA, as novas normas de sustentabilidade e de relato ESG e o reforço do quadro de prevenção do branqueamento de capitais (AML). Juntas, formam uma malha que só conseguem gerir bem aqueles que já viviam em modo multinacional antes de tudo isto.
Três níveis de mercado, uma só regulação
Para perceber quem pode suportar essa malha e quem não pode, não basta falar de “PME” ou de “empresas inovadoras”. É um rótulo cómodo, mas inútil. O que importa não é a dimensão formal, mas a estrutura real. E aí, quer se goste quer não, o mercado funciona em três níveis.
Primeiro nível: startups e empresas em fase inicial. Velocidade, iteração, produto. E quase nenhuma blindagem normativa interna. Quando o Omnibus ou o Regulamento da IA exigem rastreabilidade, governação de dados ou controlos internos sofisticados, a exigência fica muito acima do que uma estrutura mínima consegue absorver sem comprometer a sua própria sobrevivência.
Segundo nível: mid-caps expostas. Não são pequenas, têm clientes, processos, por vezes presença internacional. Mas não têm um “aparelho multinacional” por trás. São as mais atingidas por este modelo: demasiado grandes para ir improvisando, demasiado pequenas para replicar internamente uma equipa global de risco, jurídica e de tecnologia apenas para cumprir o novo ecossistema normativo.
Terceiro nível: as multinacionais. É para elas que se escreve, de facto, boa parte desta regulação. Equipas jurídicas distribuídas, monitorização constante de alterações, capacidade para redesenhar operações em várias jurisdições ao mesmo tempo. São as únicas que jogam num terreno pensado à sua medida.
O Omnibus e a vaga de 2025–2026 limitam-se a alargar este fosso: a norma é homogénea, a capacidade de cumprimento não.
Quando cinco quadros regulatórios convergem sobre uma mesma operação
Tomemos um caso real que já está a acontecer: uma fintech europeia que oferece serviços de investimento automatizado com criptoativos.
Recolhe dados pessoais dos seus utilizadores para definir perfis (RGPD). Usa algoritmos de inteligência artificial para fazer scoring de risco e recomendações de investimento (Regulamento da IA, sistema de risco elevado). Opera com stablecoins e tokens de utilidade (MiCA). Processa pagamentos digitais e gere uma plataforma online com mais de 10.000 utilizadores ativos por mês (Regulamento dos Serviços Digitais, DSA). Tem infraestrutura tecnológica crítica para prestar serviços financeiros (DORA). E está obrigada a comunicar operações suspeitas e a verificar a origem dos fundos (AML/CFT).
Essa empresa não pode resolver cada norma em separado.
Não pode ter um “projeto RGPD” que termine em março, um “projeto Regulamento da IA” que comece em abril e um “projeto MiCA” que arranque em junho. Porque os cinco regulamentos afetam os mesmos dados, os mesmos processos, as mesmas decisões automatizadas e a mesma infraestrutura tecnológica.
Se desenhar a sua governação de dados a pensar apenas no RGPD, terá de a refazer quando enfrentar os requisitos de rastreabilidade do Regulamento da IA. Se implementar controlos de cibersegurança a pensar apenas no DORA, vai descobrir que o modelo de gestão de riscos do MiCA exige algo diferente. Se construir o seu sistema de verificação de identidade a pensar apenas em AML, vai deparar-se com o facto de o DSA ter requisitos específicos de transparência em sistemas automatizados que não tinha contemplado.
Isso é convergência regulatória: quando cumprir bem uma norma implica ter compreendido como ela se cruza com as outras quatro.
E isto não é um problema teórico. É o dia a dia de qualquer empresa financeira, tecnológica ou de serviços digitais que opere na Europa a partir de agora. Não estamos a falar de setores exóticos: estamos a falar de fintechs, insurtechs, plataformas SaaS, marketplaces, empresas de cibersegurança, fornecedores de cloud, qualquer negócio que use IA para tomar decisões automatizadas ou que trate dados sensíveis em grande escala.
E o problema não é ser difícil. É que exige uma arquitetura de cumprimento pensada como sistema, não como soma de partes.
É exatamente isso que o mercado intermédio não tem. E o que as grandes consultoras não sabem construir para quem ainda não é uma multinacional.
A lacuna que ninguém está a cobrir
Entre estes três níveis abre-se um espaço operacional que quase ninguém está a cobrir. Não por falta de talento, mas porque a estrutura atual do mercado impede que possa ser coberto a partir dos modelos clássicos.
As grandes consultoras trabalham com uma lógica de silos porque estão concebidas para replicar estruturas multinacionais, não para as criar de raiz. Quando o cliente já tem um Chief Compliance Officer, um DPO, um CISO e um departamento jurídico coordenado, esse modelo encaixa. Quando não os tem, não está a comprar soluções: está a comprar relatórios sobre por que razão precisa de contratar mais pessoas.
Funciona quando o cliente já é uma corporação organizada por compartimentos. Mas quando o cliente é uma startup ou uma mid-cap, esse modelo deixa de encaixar. Não só pelo custo: estruturalmente, não é útil transpor uma arquitetura multinacional para quem não está construído para a sustentar.
E, ao mesmo tempo, o tecido empresarial não se pode dar ao luxo de improvisar nem de funcionar às cegas. A vaga regulatória que chega entre 2025 e 2026 exige capacidade real, não intenção. Exige traduzir normas pensadas para o “tier global” em processos comportáveis para empresas que têm de continuar a vender amanhã.
Onde opera a META Channel Corporation
É aí que operamos. Não como substitutos das grandes consultoras nem como solução “low cost”. Operamos com lógica multinacional sem compartimentos, mas sem as inércias que tornam esse modelo inacessível para a maioria do mercado.
Isso permite-nos trabalhar nos dois extremos: tanto com empresas que movimentam operações acima do milhão de euros —onde já não há margem para erros normativos— como com empresas que estão a crescer e precisam de uma arquitetura sólida antes de a regulação as alcançar.
Não é uma questão de dimensão. É uma questão de estrutura, velocidade e capacidade real de execução.
E este novo quadro regulatório está a deixá-lo claro: essa combinação não está disponível em quase lado nenhum. Nós trabalhamos exatamente aí: em converter exigências multinacionais em operacionalidade real para empresas que não podem parar para construir uma multinacional.
A decisão já está tomada
A Europa já tomou a sua decisão: legislar como se todos operássemos à escala multinacional. O que o mercado ainda não assumiu é que isso significa que só sobreviverão aqueles que consigam executar a esse nível, independentemente da sua dimensão formal.
A META Channel Corporation não resolve o problema da sobrerregulação europeia.
Resolve o problema de como operar dentro dela sem quebrar a empresa, nem ter de se tornar uma multinacional para a poder cumprir.






